Ciberataque alcanza a 178 empresas en todo el mundo

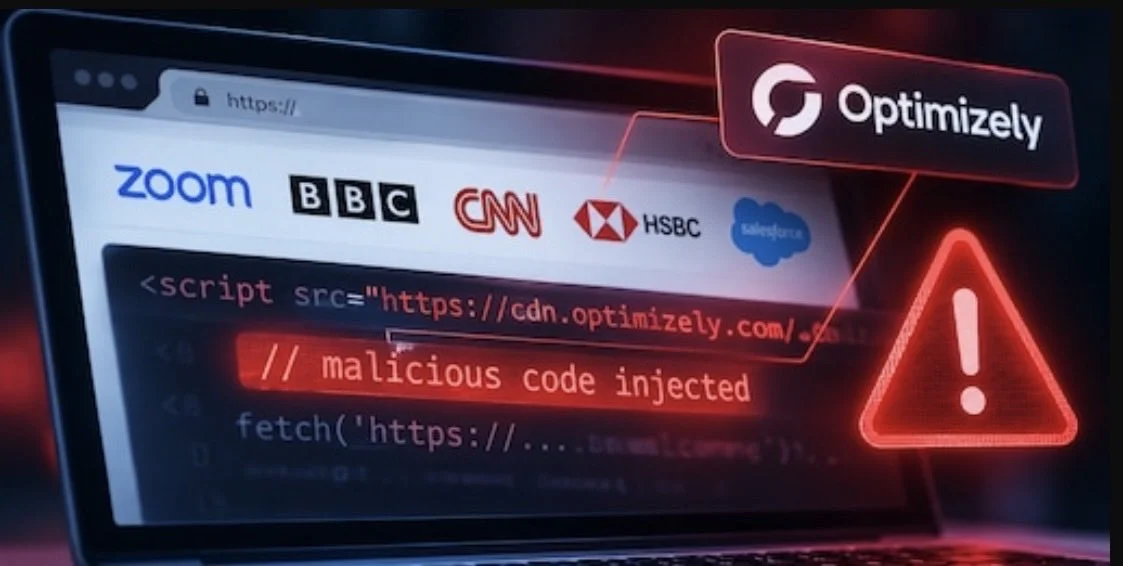
Un ciberataque que afectó a 178 empresas de distintos países puso en riesgo la información financiera de miles de usuarios. Entre las compañías involucradas figuran Zoom, HSBC, Equifax, CNN, Salesforce e IKEA, cuyos sitios web fueron utilizados para distribuir código malicioso con el objetivo de robar criptomonedas, interceptar datos bancarios e infectar dispositivos iPhone.
El investigador en ciberseguridad Scott Helme informó que la ofensiva se llevó a cabo mediante la inyección de código JavaScript en las páginas web de las empresas afectadas. La vulneración habría sido propagada a través de Optimizely, una plataforma externa utilizada para optimizar y administrar contenidos de sitios de internet.
De acuerdo con los análisis técnicos, los códigos maliciosos se ejecutaban mientras los usuarios navegaban por las páginas comprometidas. Entre sus funciones estaba sustituir las direcciones de las billeteras digitales por otras controladas por los atacantes, interceptar números de tarjetas de crédito, sustraer cookies y capturar pantallas.
Además, el código incluía herramientas de explotación dirigidas a dispositivos Apple con sistema operativo iOS, lo que ampliaba el alcance potencial del ataque.
La firma especializada en ciberseguridad HudsonRock confirmó que encontró evidencias de que los sitios involucrados distribuyeron código malicioso a sus visitantes. Sin embargo, todavía no se ha determinado cuántos usuarios sufrieron el robo de información o criptomonedas, ni el monto total de las posibles pérdidas.
Tras conocerse el incidente, Salesforce informó que inició una investigación interna por modificaciones no autorizadas en sus scripts de Optimizely y decidió desactivarlos de manera preventiva.
Por su parte, Equifax señaló que revisó lo ocurrido, suspendió el uso de la plataforma y aseguró que no encontró indicios de que sus propios sistemas hubieran sido comprometidos.
Hasta el momento, Optimizely, Apple, Zoom, HSBC, CNN e IKEA no habían emitido una postura oficial sobre el incidente.
La magnitud del ataque vuelve a poner de manifiesto los riesgos de seguridad que representa el uso de plataformas y herramientas externas en los sitios web de grandes compañías, especialmente cuando estas tienen acceso al código que se ejecuta directamente en los dispositivos de sus usuarios.
Lo más visto

Identifican como garza a supuesto “pterodáctilo” captado en Ciudad Juárez
Pterodáctilo en Ciudad Juárez: 15 datos curiosos sobre este fascinante reptil volador
OVNI en la CDMX: Captan extraño objeto luminoso que realiza movimientos inusuales en el cielo
Abre Municipio espacios para impulsar a nadadores chihuahuenses rumbo a la Olimpiada Nacional
Duolingo anuncia misteriosa colaboración con Pokémon; revelará detalles el 17 de noviembre
Privan de la libertad a dos mujeres al norte de Chihuahua; una fue asesinada y otra quedó herida
Sheinbaum llega a China para cumbre de la APEC y reunión con Xi Jinping
Invita Municipio a nuevas carreras semipresenciales del programa Universidad de las Mujeres
Capacita Cultura a creadores del estado con talleres de propiedad intelectual, obligaciones fiscales, lectoescritura y marketing
Atenderá Municipio siete zonas con bacheo este martes 17 de noviembre